Syslog has been the backbone of infrastructure logging for decades. Network devices, operating systems, firewalls, and applications rely on it to send operational data.

Yet designing a reliable logging system requires more than forwarding messages. Engineers need to understand how syslog works, how implementations differ, and how log pipelines behave under real production load.

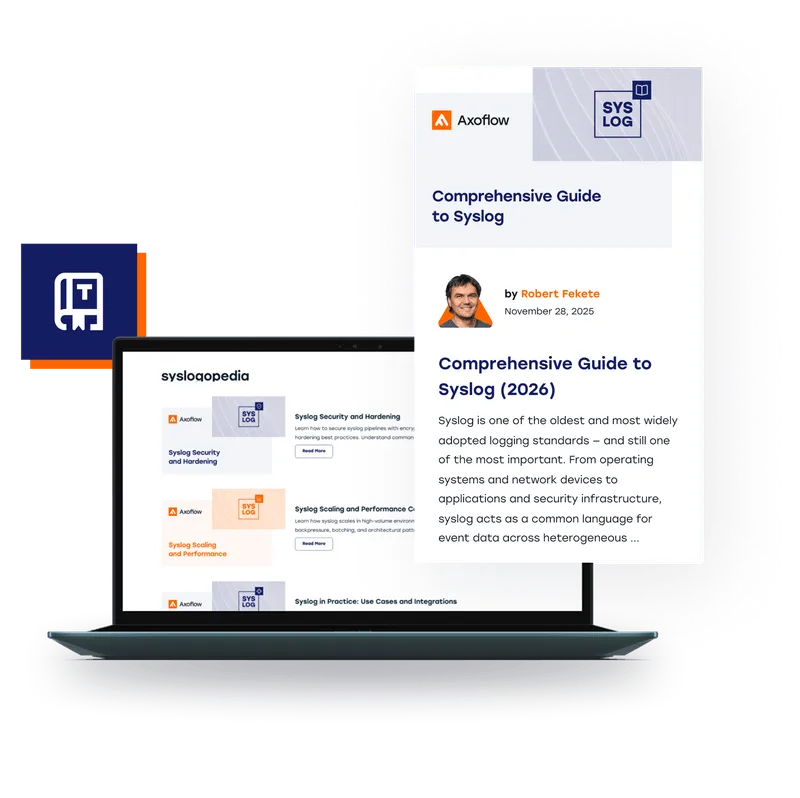
Syslogopedia is a curated knowledge base that documents these topics. It collects technical articles, architectural explanations, and engineering practices related to syslog and syslog-based logging systems.

The content reflects decades of practical experience building and operating logging infrastructure.

Syslog and Axoflow

The original syslog daemon was designed for relatively simple environments. As infrastructure grew in size and complexity, its limitations became increasingly visible.

In 1998, software engineer Balázs Scheidler (then a university student, now the CEO of Axoflow) created syslog‑ng, an enhanced implementation of syslog that supports more flexible log routing, filtering, and message processing.

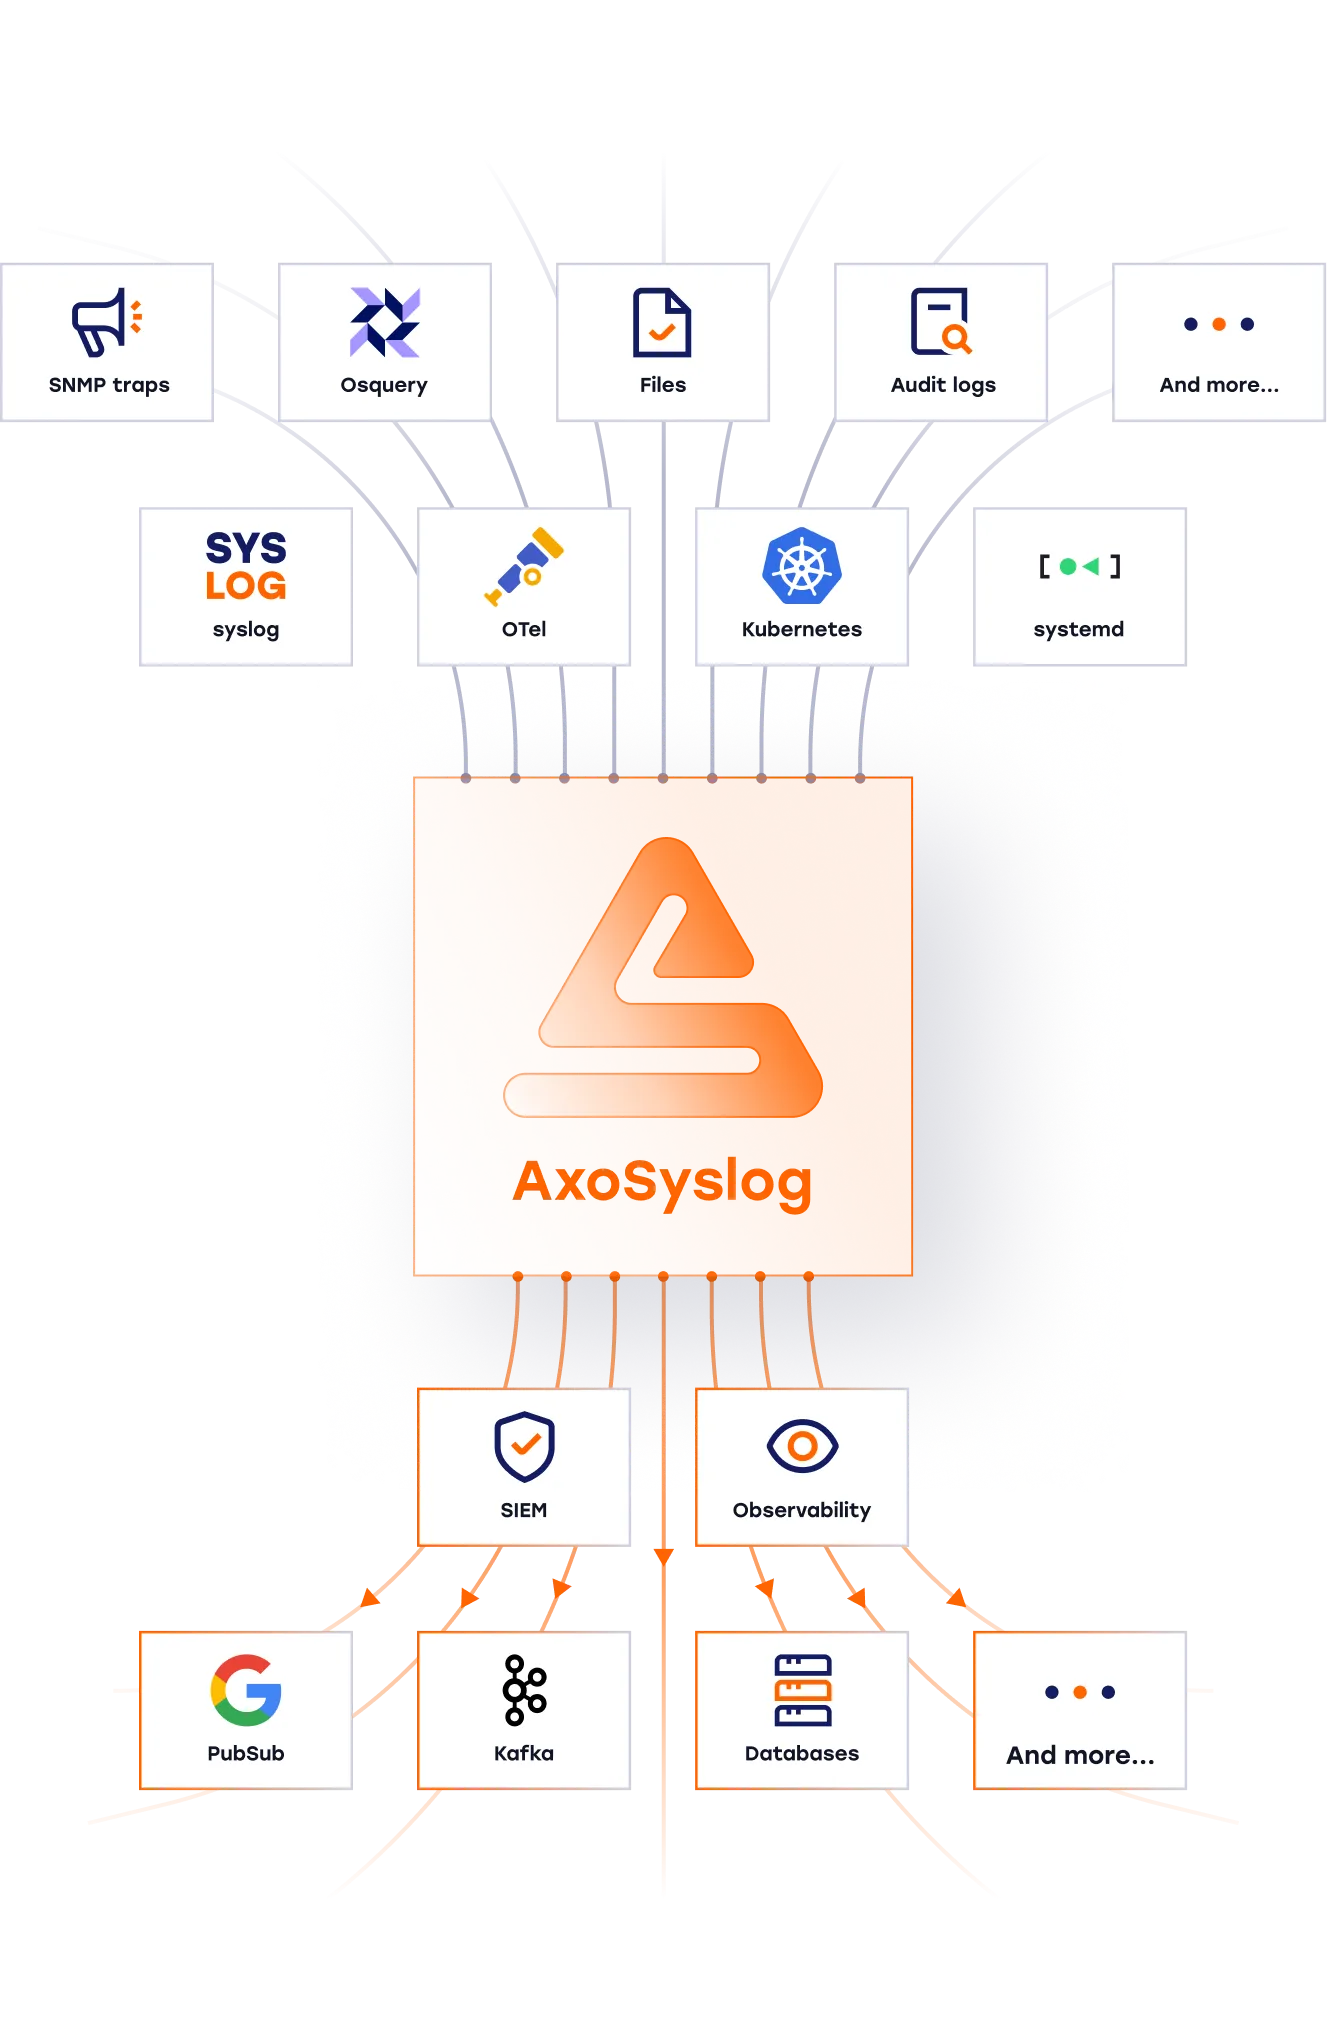
Instead of simply forwarding messages, syslog‑ng introduced a pipeline model where log data could be filtered, parsed, transformed, and routed to multiple destinations.

Over time, syslog‑ng™ became one of the most widely used syslog implementations in open-source logging infrastructure and enterprise deployments.

Balázs has spent more than two decades working on logging infrastructure, security data pipelines, and large-scale log processing systems. Axoflow builds on his work on syslog‑ng and AxoSyslog (a GPLv3 fork of syslog-ng™).
Understanding syslog
The protocol behind logging infrastructures

Syslog is one of the oldest and most widely adopted logging protocols. Routers, Linux servers, databases, and many applications generate syslog messages as part of their normal operation.

Because of this ubiquity, syslog often becomes the foundation of centralized logging systems.

However, the protocol evolved gradually through different RFCs and implementations. Message formats, transports, and reliability guarantees can vary depending on the environment.

The articles collected in Syslogopedia explain:

  • how syslog messages are structured
  • how different syslog transports work
  • how implementations such as syslog-ng extend the protocol
  • how logging pipelines process and route messages
Trong nhiều thập kỷ qua, Syslog đã trở thành nền tảng cốt lõi của các hệ thống ghi log trong hạ tầng CNTT. Các thiết bị mạng, hệ điều hành, tường lửa và ứng dụng đều sử dụng Syslog để gửi dữ liệu vận hành.

Tuy nhiên, để xây dựng một hệ thống ghi log đáng tin cậy, việc chỉ đơn thuần chuyển tiếp các bản ghi log là chưa đủ. Các kỹ sư cần hiểu rõ cơ chế hoạt động của Syslog, sự khác biệt giữa các phiên bản triển khai, cũng như cách các pipeline xử lý log vận hành trong các môi trường sản xuất thực tế với khối lượng tải lớn.

Syslogopedia là một kho tri thức được tuyển chọn, tập trung vào việc hệ thống hóa những kiến thức này. Tại đây, người đọc có thể tìm thấy các bài viết chuyên sâu, những phân tích về kiến trúc hệ thống và các thực tiễn kỹ thuật liên quan đến Syslog cũng như các hệ thống ghi log dựa trên Syslog

Toàn bộ nội dung được xây dựng dựa trên nhiều thập kỷ kinh nghiệm thực tiễn trong việc thiết kế, triển khai và vận hành hạ tầng ghi log.

Syslog and Axoflow

Trình nền (daemon) Syslog nguyên bản được thiết kế cho những môi trường hạ tầng tương đối đơn giản. Tuy nhiên, khi quy mô và độ phức tạp của hệ thống ngày càng gia tăng, những hạn chế của nó cũng dần bộc lộ rõ.

Năm 1998, kỹ sư phần mềm Balázs Scheidler (khi đó còn là sinh viên đại học và hiện là CEO của Axoflow) đã phát triển syslog-ng – một phiên bản mở rộng của Syslog với khả năng hỗ trợ định tuyến, lọc và xử lý thông điệp linh hoạt hơn.

Thay vì chỉ đơn thuần chuyển tiếp các bản ghi log, syslog-ng giới thiệu mô hình pipeline xử lý log, cho phép dữ liệu log được lọc (filter), phân tích cú pháp (parse), chuyển đổi (transform) và định tuyến (route) tới nhiều đích khác nhau.

Theo thời gian, syslog-ng™ đã trở thành một trong những giải pháp triển khai Syslog được sử dụng rộng rãi nhất trong các hệ thống ghi log mã nguồn mở cũng như các môi trường doanh nghiệp.

Balázs đã có hơn hai thập kỷ nghiên cứu và phát triển các giải pháp về hạ tầng ghi log, pipeline dữ liệu bảo mật và các hệ thống xử lý log quy mô lớn. Axoflow tiếp tục kế thừa và phát triển những thành quả đó thông qua syslog-ng và AxoSyslog – phiên bản fork theo giấy phép GPLv3 của syslog-ng™.

Tìm hiểu về Syslog

Giao thức nền tảng của các hệ thống ghi log

Syslog là một trong những giao thức ghi log lâu đời và được sử dụng rộng rãi nhất hiện nay. Router, máy chủ Linux, cơ sở dữ liệu và rất nhiều ứng dụng đều tạo ra các thông điệp Syslog như một phần trong quá trình vận hành bình thường.

Chính vì tính phổ biến này, Syslog thường trở thành nền tảng của các hệ thống ghi log tập trung (centralized logging).

Tuy nhiên, giao thức Syslog đã phát triển dần theo thời gian thông qua nhiều phiên bản RFC (Request for Comments) và các cách triển khai khác nhau. Do đó, định dạng thông điệp, cơ chế truyền tải cũng như khả năng đảm bảo độ tin cậy có thể khác nhau tùy thuộc vào từng môi trường triển khai.

Các bài viết trong Syslogopedia sẽ giúp bạn hiểu rõ:

  • Cấu trúc của một thông điệp Syslog.
  • Cơ chế hoạt động của các phương thức truyền tải (transport) khác nhau trong Syslog.
  • Cách các giải pháp như syslog-ng mở rộng và nâng cao khả năng của giao thức Syslog.
  • Cách các pipeline xử lý log tiếp nhận, xử lý và định tuyến các bản ghi log trong hạ tầng hiện đại.