Phát hiện & Nhận dạng
Phát hiện mối đe dọa trong hệ thống CNTT là việc phân tích toàn bộ hệ sinh thái bảo mật để nhận diện các hoạt động độc hại có thể xâm nhập và gây tổn hại đến mạng.
Nếu phát hiện mối đe dọa, cần triển khai các biện pháp ứng
phó và giảm thiểu phù hợp để vô hiệu hóa mối đe dọa trước khi nó có thể khai thác bất kỳ lỗ hổng nào đang tồn tại.
Thu thập, lọc, chuyển đổi, bổ sung ngữ cảnh và cung cấp log phục vụ kiểm toán hoặc phát hiện mối đe dọa an ninh mạng.
syslog-ng là phần mềm quản lý log được sử dụng rộng rãi nhất trên toàn cầu. Giải pháp được thiết kế nhằm mang lại hiệu suất và
tính linh hoạt tối đa, có khả năng xử lý khối lượng log lớn trong môi trường doanh nghiệp và định tuyến log đến nhiều đích khác nhau, ngay cả khi chỉ triển khai trên một instance duy nhất.
Bên cạnh đó, syslog-ng giúp giảm thiểu tối đa tình trạng thất thoát log nhờ Advanced Log Transport Protocol, cơ chế lưu đệm trên ổ
đĩa (disk-buffering) và kiểm soát luồng (flow control). Giải pháp cũng hỗ trợ mã hóa toàn bộ log trong quá trình truyền và khi lưu trữ.
Với những khả năng này, syslog-ng là một trong những lựa chọn hàng đầu cho môi trường doanh nghiệp.
Giải pháp chính
syslog-ng Premium Edition
syslog-ng Store Box (SSB)
Axoflow được thành lập bởi những chuyên gia giàu kinh nghiệm trong lĩnh vực an ninh mạng và observability, dưới sự dẫn dắt của CEO Balázs Scheidler – người sáng tạo ra syslog-ng, một giải pháp pipeline tiên phong đã được các doanh nghiệp thuộc Fortune 500 sử dụng từ năm 1998. Các nhà đồng sáng lập khác của Axoflow đều xuất thân từ dự án Logging Operator – một dự án cloud-native cung cấp pipeline cho dữ liệu telemetry từ môi trường Kubernetes (K8s) doanh nghiệp. Sau khi chứng kiến các hệ thống SIEM truyền thống ngày càng trở nên đắt đỏ, trong khi không thực sự mang lại những cải thiện tương xứng về an ninh, đội ngũ sáng lập Axoflow đã quyết định định hình lại cách dữ liệu bảo mật được thu thập, chọn lọc, quản lý và khai thác. Họ nhận ra rằng dữ liệu chính là một trong những chìa khóa quan trọng để giải quyết bài toán an ninh mạng.
Pipeline dữ liệu tự động của Axoflow tập trung vào chất lượng dữ liệu, cung cấp các thông tin chuyên sâu sẵn sàng phục vụ công tác phát hiện mối đe dọa mà không cần phải viết hoặc duy trì thêm các cấu hình phức tạp. Bằng cách kết hợp chuyên môn sâu về logging trong môi trường on-premises với các phương pháp cloud-native hiện đại, Axoflow giúp các đội ngũ bảo mật tạo ra những kết quả thực tế trong công tác phòng thủ an ninh mạng với chi phí chỉ bằng một phần so với các giải pháp truyền thống.
Giải pháp chính
Security Data Curation
Nhà cung cấp quản lý log và SIEM hàng đầu trong lĩnh vực
Graylog là nền tảng quản lý log mã nguồn mở, cung cấp các chức năng thu thập và tập trung log, phân tích, kiểm toán, hiển thị dữ liệu cũng như cảnh báo sớm. Về mặt chức năng, Graylog tương tự ELK nhưng đơn giản và nhẹ hơn đáng kể so với ELK. Graylog hướng tới mục tiêu giúp việc quản lý log và SIEM trở nên đơn giản hơn, nhanh hơn, tiết kiệm chi phí hơn và hiệu quả hơn. Giải pháp được xây dựng chuyên biệt bởi những chuyên gia thực tiễn, với nhu cầu của người trực tiếp vận hành làm trọng tâm. Ngay từ khi ra đời, Graylog đã tập trung chuyên sâu vào lĩnh vực quản lý log.
Giải pháp chính
Graylog Security
Graylog Operations
NetFlow Logic chuyển đổi dữ liệu lưu lượng mạng thô thành những thông tin chuyên sâu có giá trị và có thể hành động, giúp nâng cao khả năng giám sát hiệu năng và bảo mật mạng. Là một giải pháp hàng đầu trong lĩnh vực giám sát và phân tích lưu lượng mạng, NetFlow Logic đơn giản hóa quá trình xác định và xử lý các sự cố mạng, đảm bảo hạ tầng luôn đạt hiệu năng và mức độ an toàn tối ưu. Khả năng tích hợp với các nền tảng SIEM mang đến góc nhìn toàn diện về hoạt động mạng, giúp các tổ chức phát hiện các hành vi bất thường, giám sát mức sử dụng băng thông và bảo vệ hệ thống trước các mối đe dọa tiềm ẩn. Kiến trúc có khả năng mở rộng của NetFlow Logic phù hợp với mọi quy mô mạng, từ các doanh nghiệp nhỏ đến các tập đoàn lớn.
Giải pháp chính
NetFlow Optimizer
Mandarin Tech is a China-born cybersecurity provider, delivering professional, focused and distinctively Chinese solutions to clients and partners worldwide. Its Digital Attack Surface (DAS) service protects enterprise brands from threats across the external attack surface, with distinctive depth in the Chinese digital ecosystem. It combines 7×24 global monitoring across 10+ attack scenarios and hundreds of digital platforms worldwide with rapid takedown capabilities.
Giải pháp chính
Digital Attack Surface (DAS) Services
TRS Topwalk founded in 2000, TRS Topwalk developed China’s first security isolation gap device. No.1 in sales volume for gap-type security products. Subsidiary of TRS Group in 2014. The leading force in security isolation and data exchange market in China. Designed for government, public safety, finance, and critical infrastructure environments, Topwalk severs raw TCP/IP connections between disparate network domains to enable secure, non-bypassable cross-domain data exchange without exposing internal networks to cyber threats. TRS Topwalk is a pioneer and market leader in Security Isolation GAPs and Cross-Domain Solutions (CDS). Designed for high-assurance enterprise, government, and critical infrastructure environments, Topwalk severs direct TCP/IP connections between disparate network domains to enable secure, non-bypassable data transfer without exposing trusted internal networks to external cyber threats.
Giải pháp chính
Topwalk-GAP/CDS
Topwalk Vulnerability Scanning System (Topwalk-VSS)
EmbedWay Technologies is a trusted global provider of carrier-grade network visibility and intelligent traffic processing infrastructure. Engineered for enterprise IT, telecommunications, and financial institutions, EmbedWay delivers full-spectrum network traffic capture, packet brokerage, and localized AI deepfake/scam detection—providing the essential data foundation needed to detect threats, optimize security tool chains, and protect digital identity.
Giải pháp chính
EmbedWay On-Premise Deepfake Detection
EmbedWay Telecom Scam Prevention
EmbedWay Network Visibility
WuThreat ITDR Gateway 3.0
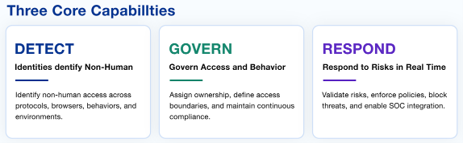
WuThreat ITDR Gateway 3.0 is an identity threat detection and response platform for the AI Agent era. It identifies and governs non-human access subjects — AI Agents, RPA, automation scripts, headless browsers, service accounts and API/OAuth tokens — making them identifiable, governable, traceable and controllable.

Core Value Proposition:
- Identify non-human access subjects — bring AI Agents, RPA, service accounts and API tokens into identity security governance
- Govern Access and Behavior — Assign ownership, define access boundaries, and maintain continuous compliance.
- Complete the security loop — extend from discovery and attribution to verification, blocking, audit and SOC integration
Về Chúng tôi
Từ các thiết bị phần cứng đến các giải pháp phần mềm và đào tạo, DT Asia thấu hiểu các thách thức về an ninh mạng và có thể cung cấp các giải pháp giúp phát hiện & nhận diện, bảo vệ & bảo mật, xác thực & cấp phép, cùng với khử từ & hủy vật lý.
Liên hệ Chúng tôi
Địa chỉ
21 Bukit Batok Crescent,
Tòa nhà WCEGA #02-72,
Singapore 658065
Điện thoại
+65 6266 2877